Come un malware inganna l’Home Banking e l’utente
Analisi forense di un attacco cibernetico a un sistema di Corporate Banking Interbancario (CBI)
Il caso: un bonifico disconosciuto
Nel corso delle attività di consulenza e analisi informatico-forense, si presentano frequentemente casi in cui la sicurezza dei sistemi di pagamento e la percezione dell’utente vengono messe a dura prova da malware altamente specializzati. In questa analisi esaminiamo un caso reale di frode informatica realizzata ai danni di una società tramite il sistema di WEB CBI (Corporate Banking Interbancario).
Durante le normali operazioni aziendali, l’operatore ha disposto un bonifico di 10.000,00 € inserendo correttamente le credenziali e il codice OTP generato dal token hardware.
L’operazione sembrava essersi svolta regolarmente verso il beneficiario atteso. Tuttavia, l’importo non è mai giunto a destinazione, essendo stato dirottato su un IBAN differente e sconosciuto alla società ordinante.
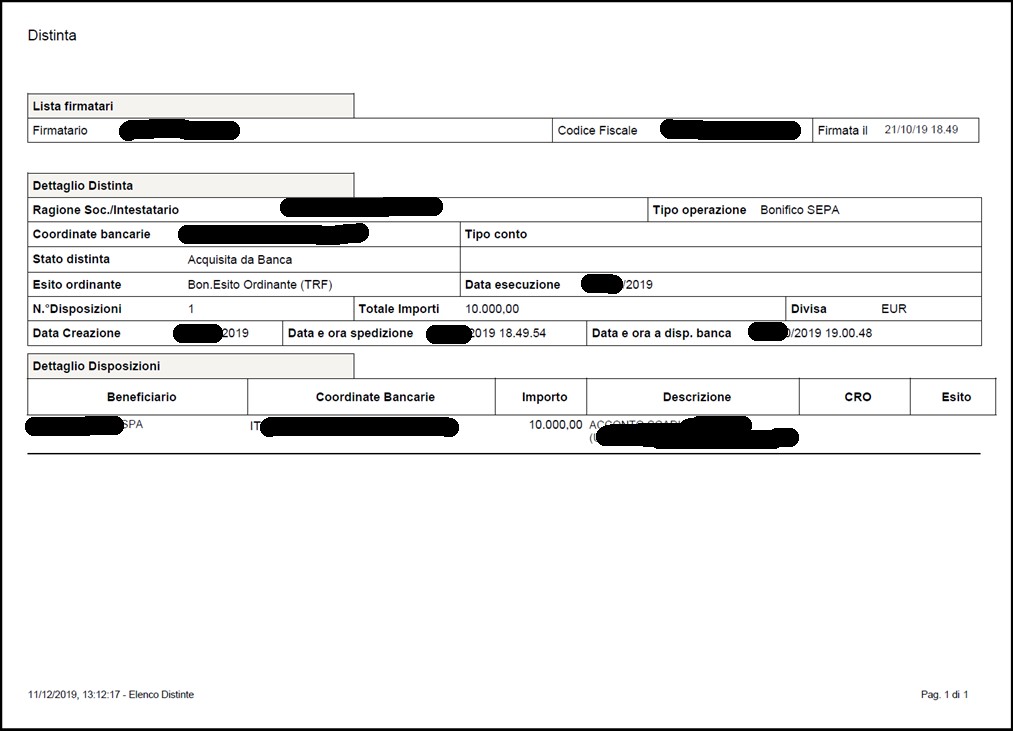
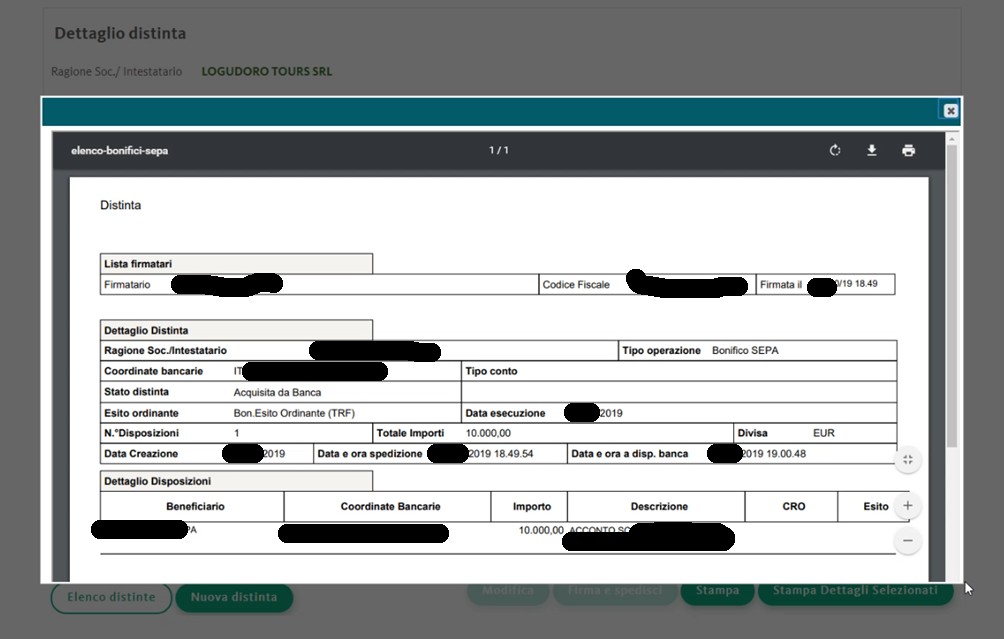
La particolarità del caso risiede nel fatto che, consultando la schermata della distinta online e persino scaricando il file PDF generato direttamente dalla piattaforma bancaria, i dati del beneficiario e dell’IBAN risultavano perfettamente corretti e corrispondenti alle intenzioni dell’utente.
L’indagine forense e la scoperta del malware
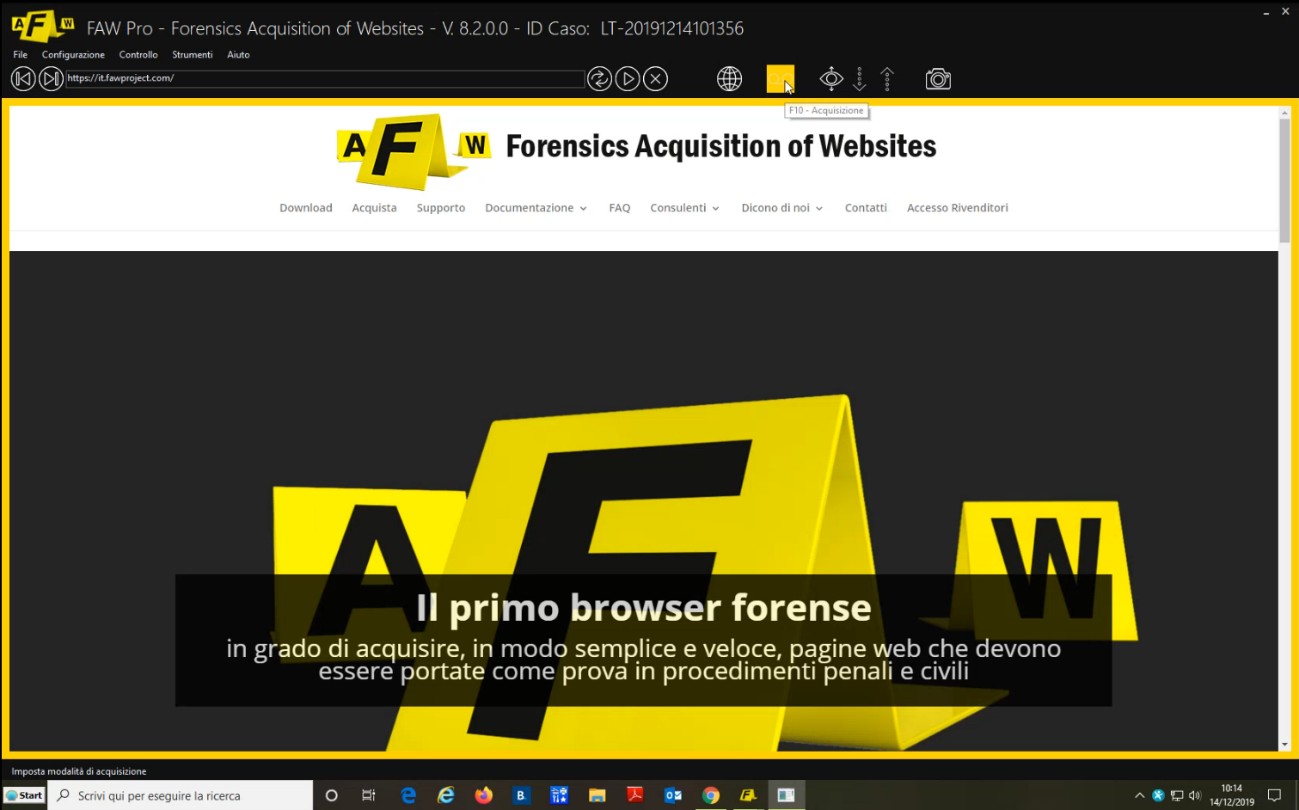
A seguito delle opportune verifiche e acquisizioni effettuate secondo i rigidi protocolli della digital forensics (compresa la registrazione e cristallizzazione del flusso operativo), l’attenzione si è concentrata sull’analisi tecnica del sistema informatico in uso presso il cliente.
L’ispezione approfondita ha permesso di individuare una minaccia specifica appartenente alla categoria degli iniettori di codice (nello specifico, una variante identificata come PowerShell/Agent.JI).
Come funziona la tecnica di iniezione
A differenza dei malware convenzionali che tentano di modificare i processi del browser o di intercettare il traffico di rete a basso livello (manovre spesso bloccate dagli antivirus moderni), questo trojan adotta una strategia estremamente lineare quanto efficace:
- Monitoraggio trasparente: Resta silente in sottofondo senza rallentare il sistema, in attesa che l’utente si colleghi agli URL di specifici portali di home banking.
- Automazione dell’interfaccia: Appena rileva la sessione bancaria, copia negli appunti uno script JavaScript malevolo e simula la pressione dei tasti di scorciatoia da tastiera (es. CTRL+SHIFT+J o CTRL+SHIFT+K) per aprire la console di sviluppo del browser.
- Iniezione ed esecuzione: Incolla il codice (CTRL+V) ed esegue lo script direttamente nel contesto della pagina attiva.
Questo metodo consente di evitare l’interazione diretta con le strutture di memoria del processo del browser, aggirando così le protezioni antimalware tradizionali e mantenendo piena compatibilità indipendentemente dall’architettura o dalla versione del navigatore web utilizzato.
La manipolazione dei dati a schermo
Una volta eseguito nel contesto della sessione web, lo script intercetta e sovrascrive le variabili visualizzate nell’interfaccia del portale (nel caso specifico basato su framework Liferay). Di conseguenza:
- All’utente e all’operatore vengono mostrati i dati leggittimi del beneficiario (Nome e IBAN desiderato).
- Al server della banca vengono invece inviate le istruzioni con l’IBAN fraudolento controllato dai malintenzionati.
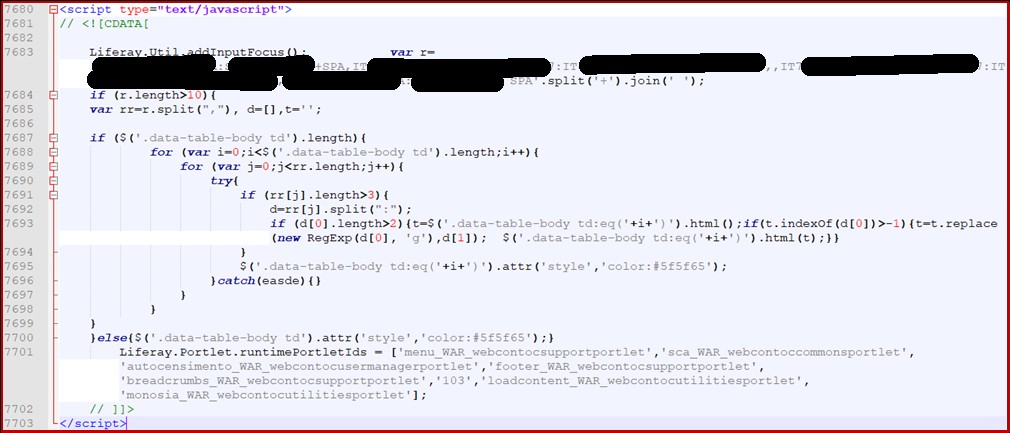
Poiché la generazione del documento PDF di distinta avveniva elaborando il DOM o le informazioni dinamiche presenti sul browser del client anziché attingerle direttamente dal database centrale di backend, anche la stampa di conferma prodotta dal sistema riportava i dati alterati mostrati a schermo, consolidando l’inganno.
Considerazioni sulla sicurezza e direttive europee
Il quadro normativo e regolamentare europeo in materia di servizi di pagamento (dalla direttiva PSD1 alla PSD2, integrata dal Regolamento Delegato UE 2018/389) pone da tempo forte accento sull’esigenza di adottare misure di autenticazione forte e meccanismi di sicurezza in grado di evolversi di pari passo con le tecniche di frode.
In particolare, le normative prevedono l’obbligo di un collegamento dinamico (dynamic linking) tra la transazione, lo specifico importo e il beneficiario autorizzato dall’utente. Quando l’autenticazione a due fattori (2FA) o il codice OTP approvano un’operazione i cui dati sono stati alterati a livello di client senza un riscontro univoco e protetto da parte del server, si crea una falla nella catena di fiducia del pagamento.
Conclusioni e raccomandazioni
Questo caso evidenzia come gli attacchi informatici moderni non si limitino a cercare vulnerabilità dirette nei server bancari, ma mirino a manipolare il contesto di percezione dell’utente sul proprio endpoint.
Per difendersi efficacemente da minacce di tipo Code Injection e Man-in-the-Browser, è indispensabile:
- Lato azienda/utente: Mantenere rigidi controlli di sicurezza sulle postazioni operative aziendali, disabilitare le funzioni di sviluppatore sui browser di uso comune laddove non necessarie e adottare soluzioni Endpoint Detection and Response (EDR).
- Lato istituti finanziari: Implementare politiche di Content Security Policy (CSP) severe per inibire l’esecuzione di script non autorizzati, e garantire che ogni conferma o documento generato (compresi i PDF delle distinte) rifletta esclusivamente lo stato elaborato dai sistemi centrali e non dati manipolabili dal client.